

İnternetin en yaygın yazılım altyapılarından biri olan PHP’de tespit edilen iki kritik güvenlik açığı, dünya genelinde siber güvenlik alarmına neden oldu. Hükümetler, kamu kurumları, medya kuruluşları ve milyonlarca özel internet sitesini ilgilendiren açıkların giderilmesi için acil güvenlik güncellemeleri yayımlandı.
BBC’nin aktardığına göre, güvenlik açıkları nedeniyle bazı ülkelerde kamu hizmetlerinin internet üzerinden sunulması geçici olarak durduruldu. Güvenlik güncellemesini hemen yapamayan kurumlara ise internet sitelerini geçici olarak kapatmaları tavsiye edildi.
Finlandiya ve Hollanda’da devlet siteleri kapatıldı
Finlandiya hükümeti, kamuya açık internet hizmetlerini güvenlik önlemi olarak geçici süreyle durdurdu. Hollanda’da ise Ulusal Siber Güvenlik Merkezi kendi internet sitesini kapatırken parlamentonun alt kanadı Tweede Kamer’in sitesi de erişilemez hale geldi.
Hollanda’da Rotterdam Limanı’nın internet sitesi ve bazı hastanelerin çevrimiçi hizmetleri de kesintilerden etkilendi. Fransa İçişleri Bakanlığı’nın internet siteleri önleyici bakım sürecine alınırken Danimarka’da bazı kamu hizmetleri durduruldu.
İngiltere’de Edinburgh Belediyesi’nin internet sitesi ile BBC’nin Doctor Who ve The Traitors gibi programlarına ait sayfalara erişim sağlanamadı. Ancak BBC, bu kesintilerin PHP açıklarıyla bağlantısının henüz doğrulanmadığını belirtti.
Wikipedia’yı yöneten Wikimedia Vakfı da bazı sistemlerini güvenlik güncellemeleri tamamlanana kadar kapattığını açıkladı.
ABD’den uyarı: Güncelleyemiyorsanız kapatın
ABD Ulusal Güvenlik Ajansı (NSA), İngiltere Ulusal Siber Güvenlik Merkezi (NCSC) ve Avrupa Birliği’nin siber güvenlik birimleri, PHP kullanan kurumları acil önlem almaya çağırdı.
NSA, söz konusu güvenlik açıklarının saldırganlara sunucuların dosya sistemlerine veya veri tabanlarına erişim imkânı sağlayabileceğini belirtti.
İngiltere’nin siber güvenlik kurumu ise gerekli güncellemeleri hemen gerçekleştiremeyen kuruluşların sistemlerini güvenli hale getirene kadar çevrimdışı bırakmayı değerlendirmelerini istedi.
ABD Federal Soruşturma Bürosu (FBI) da güvenlik açıklarının uzaktan kod çalıştırmaya olanak sağlayabileceği uyarısında bulundu.
İnternetin yaklaşık yüzde 70’ini ilgilendiriyor
Krizin merkezinde, internet sitelerinin arka planında çalışan PHP adlı programlama dili bulunuyor.
PHP, internet sitelerinde kullanıcı girişlerinin doğrulanmasından içeriklerin yayımlanmasına, veri tabanı işlemlerinden çevrimiçi alışveriş sistemlerine kadar pek çok işlevin yürütülmesini sağlıyor.
Dünyanın en yaygın içerik yönetim sistemi WordPress’in yanı sıra Drupal, Joomla, Magento ve Wikipedia’nın kullandığı MediaWiki de PHP altyapısına dayanıyor.
Siber güvenlik şirketi Wiz, PHP’nin dünya genelindeki internet sitelerinin yaklaşık yüzde 70’inde kullanıldığını belirtiyor. Ancak bu oran, söz konusu sitelerin tamamının saldırıya açık olduğu anlamına gelmiyor. Gerçek risk, kullanılan PHP sürümüne ve sunucu yapılandırmasına bağlı olarak değişiyor.
Şifre bilmeden sunucuyu ele geçirebiliyorlar
Uzmanların PHP2Shell adını verdiği iki güvenlik açığı, CVE-2026-109618 ve CVE-2026-109619 kodlarıyla kayıt altına alındı.
Her iki açık da 10 üzerinden 9,2 kritik risk puanına sahip.
İlk açık, PHP’nin bellek yönetimindeki bir hatadan kaynaklanıyor. İkinci açık ise önceki işlemlerden kalan bellek bilgilerinin sonraki işlemlerde kullanılabilmesiyle ilgili.
Bu hatalar belirli koşullarda saldırganların kullanıcı adı veya şifre bilmeden sunucuda kendi yazılımlarını çalıştırmasına olanak tanıyor.
Böyle bir saldırı, internet sitesinin ele geçirilmesine, hassas verilerin çalınmasına, zararlı yazılım yüklenmesine veya hizmetlerin durdurulmasına yol açabiliyor.
PHP geliştiricileri, özellikle Apache sunucularında kullanılan mod_php yapılandırmasında, uygulama kodu çalışmaya başlamadan önce saldırının gerçekleştirilebildiğini doğruladı.
Güvenlik açıklarını yapay zekâ keşfetti
Krizin en dikkat çekici yönü, yıllardır PHP’nin temel kodlarında bulunan sorunların yapay zekâ destekli araştırmalar sayesinde ortaya çıkarılması oldu.
Siber güvenlik şirketleri Calif ve Wiz ile OpenAI araştırmacıları, gelişmiş yapay zekâ modellerinden yararlanarak açıkların nasıl istismar edilebileceğini ortaya koydu.
Araştırmalar, OpenAI’ın Patch the Planet adlı programı kapsamında yürütülen çalışmalarla da desteklendi.
PHP Vakfı’nın açıklamasına göre sorunlardan birinin kökeni 2024 yılında biliniyordu. Ancak uzaktan kod çalıştırmaya kadar uzanan tehlikenin boyutu Ağustos 2026’daki araştırmalarla netleşti.
OpenAI, keşfi son yılların en önemli siber güvenlik gelişmelerinden biri olarak nitelendirdi.
Wiz ise yapay zekânın, daha önce çok uzun zaman gerektiren saldırı senaryolarını birkaç saat içerisinde geliştirmeyi mümkün hale getirdiğine dikkat çekti.
Bu durum, yapay zekânın hem güvenlik açıklarını kapatmak hem de saldırı geliştirmek amacıyla kullanılabileceği yönündeki tartışmaları yeniden gündeme getirdi.
Saldırı girişimleri başladı
Güvenlik açıklarının ayrıntılarının planlanan açıklamadan önce sosyal medyaya sızması, PHP geliştiricilerini güncelleme sürecini hızlandırmaya zorladı.
İnternet altyapı şirketi Cloudflare, 21 Ekim’de yayımladığı açıklamada, müşterilerini hedef alan saldırı trafiği tespit ettiğini ve saldırganların güvenlik önlemlerini aşmak için farklı yöntemler denediğini duyurdu.
Şirket, müşterilerine yönelik koruma kurallarını devreye aldığını ancak bu önlemlerin PHP güncellemelerinin yerini tutmadığını vurguladı.
Hollanda Ulusal Siber Güvenlik Merkezi de kamuya açık saldırı örneklerinin dolaşıma girdiğini ve kısa vadede geniş çaplı saldırı girişimleri beklediğini bildirdi.
Acil güvenlik güncellemeleri yayımlandı
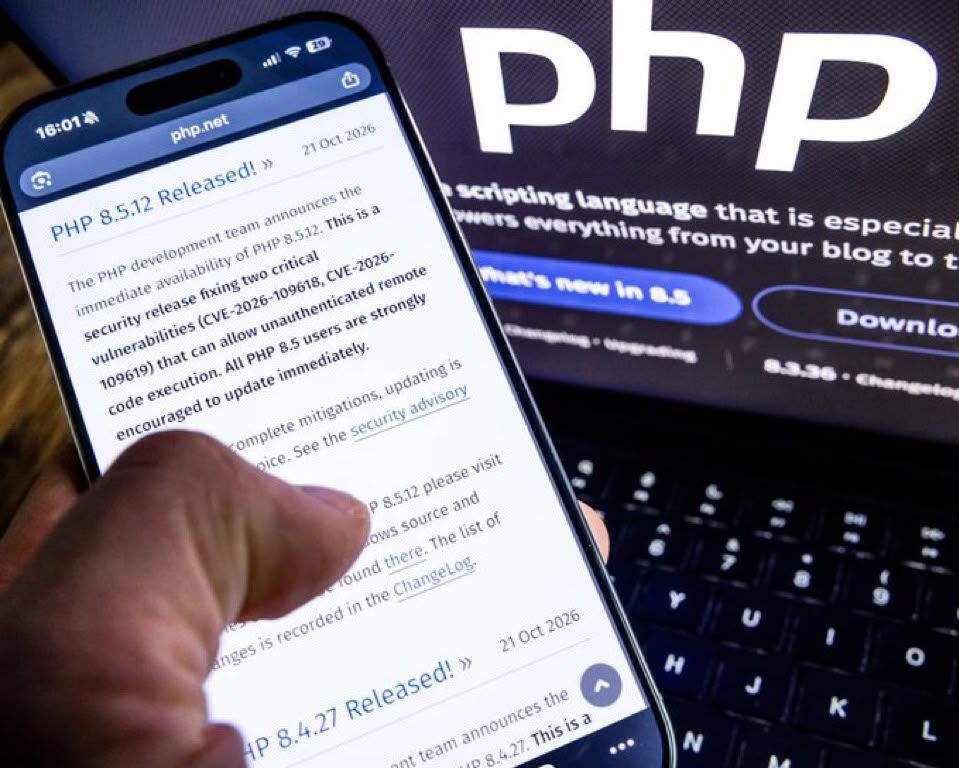
PHP geliştiricileri 21 Ekim Çarşamba günü dört güvenlik güncellemesi yayımladı:
• PHP 8.5.12
• PHP 8.4.27
• PHP 8.3.36
• PHP 8.2.35
PHP 8.1 ve daha eski sürümler, PHP projesinden doğrudan güvenlik güncellemesi almıyor. Bu sürümleri kullananların destek sağlayıcılarından güvenlik düzeltmesi temin etmesi veya desteklenen sürümlere geçmesi gerekiyor.
Uzmanlar, yalnızca internet sitelerinin değil, PHP kullanan sunucuların ve diğer uygulamaların da kontrol edilmesi gerektiğini belirtiyor.
Güvenlik açığının giderilmesi için gerekli güncellemelerin yapılması, sistem kayıtlarının olası saldırı izleri açısından incelenmesi ve güncellenemeyen sistemlerin geçici olarak internet erişiminden ayrılması öneriliyor.
Türkiye’de de WordPress ve diğer PHP tabanlı altyapıları kullanan kamu kurumları, haber siteleri, şirketler ve e-ticaret platformları açısından aynı güvenlik uyarıları geçerli.
Türkiye’deki kurumların bu güvenlik açığından etkilenip etkilenmediğine veya herhangi bir saldırının gerçekleşip gerçekleşmediğine ilişkin doğrulanmış bir bilanço ise henüz bulunmuyor.
Yazıyı beğendiysen, patronumuz olur musun?
Evet, çok ciddi bir teklif bu. Patronumuz yok. Sahibimiz kar amacı gütmeyen bir dernek. Bizi okuyorsan, memnunsan ve devam etmesini istiyorsan, artık boş olan patron koltuğuna geçmen lazım.
Serbestiyet; Türkiye'nin gri alanı. Siyah ve beyazlar içinde bu gri alanı korumalıyız. Herkese bir gün gri alanlar lazım olur.