

Netflix’teki The AI Doc: Or How I Became an Apocaloptimist yapay zeka üzerine çekilmiş bir belgesel ama filmin akılda kalan tarafı yapay zekadan çok, baba olmaya hazırlanan Daniel Roher’in yüzündeki o tanıdık endişe. Roher’in derdi bir teknoloji gazetecisi gibi büyük dil modellerinin nasıl çalıştığını çözmek ya da Silikon Vadisi’ndeki bir sonraki sıçramayı tahmin etmek değil, daha basit görünen fakat cevabını aradıkça büyüyen bir sorunun peşine düşerek dünyaya gelmek üzere olan çocuğunun nasıl bir hayat yaşayacağını anlamaya çalışıyor.
O çocuğun hangi okulda okuyacağı, büyüdüğünde yapmak istediği işin hala var olup olmayacağı, ekranda gördüğü bir görüntünün gerçek mi yoksa yapay mı olduğunu anlayıp anlayamayacağı, bugün tedavi edilemeyen hastalıkların onun yetişkinliğinde çözülebilip çözülemeyeceği gibi sorular filmin ilerleyen bölümlerinde daha büyük bir endişenin içine yerleşiyor. İnsanlar yapay zekayı hızla geliştirirken, bir noktada bu sistemlerin kapasitesi onları geliştiren insanların anlama ve denetleme kapasitesinden daha hızlı ilerlerse ne olacak?
TIME’ın film üzerine değerlendirmesinde dikkat çektiği gibi, Roher’in baba olmaya hazırlanması genellikle mühendislerin, yatırımcıların ve teknoloji şirketlerinin diliyle konuşulan yapay zeka tartışmasını bir anda kişisel hale getiriyor. Konu artık hangi modelin hangi testte kaç puan aldığı meselesinden çıkıp birkaç yıl sonra çocukların nasıl öğreneceğine, insanların ne iş yapacağına ve hangi kararları kendilerinin verdiğini sanırken aslında görünmez algoritmaların etkisi altında vereceğine kadar uzanıyor.
Filmin başlığındaki “apocaloptimist” kelimesi Roher’in bu gelgitini iyi anlatıyor, çünkü bir tarafta yapay zekanın bilimsel araştırmayı hızlandıracağına, ilaç geliştirme sürelerini kısaltacağına ve eğitimden sağlığa kadar büyük imkanlar yaratacağına dair güçlü bir iyimserlik bulunurken, diğer tarafta işgücü piyasasının sarsılması, dezenformasyonun daha ucuz ve daha ikna edici hale gelmesi, siber saldırıların büyümesi ve giderek daha özerk sistemlerin beklenmedik davranışlar göstermesi gibi kaygılar duruyor.
Roher sonunda bu iki taraftan birine teslim olmuyor ve filmi ilginç yapan da biraz bu, çünkü son yıllarda yapay zeka tartışması fazla kolay bir ikiliğe sıkıştı. Yapay zeka ya insanlığı kurtaracak, hastalıkları çözecek ve büyük bir ekonomik refah yaratacak ya da hepimizi işsiz bırakacak, gerçek ile yalanı birbirine karıştıracak ve sonunda kontrolümüzden çıkacakmış gibi konuşuyoruz. Oysa filmin mart ayında gösterime girmesinden sonra geçen birkaç ay, meselenin “yapay zeka iyi mi kötü mü?” sorusundan çok daha karmaşık bir yere doğru ilerlediğini gösterdi.
The Guardian, filmin Sundance gösteriminin ardından hikayenin içinden çıkan temel duyguyu bir tren benzetmesiyle anlatmış, trenin hareket ettiğini ve duracak gibi görünmediğini yazmıştı. Bugün geldiğimiz yerde ise trenin durup durmayacağından çok, hızını kimin belirleyeceği ve diğerleri aynı hızla devam ederken kimin ilk kez ayağını gazdan çekmeyi göze alacağı konuşuluyor.
Filmde geç açılan kapı
Los Angeles Times, The AI Doc gösterime girdiğinde filmin ilk yarısındaki büyük umutlarla büyük felaketler arasındaki karşıtlığı fazla sade bulmuş, yapay zekanın milyarderlerle, şirketlerle, devletlerle ve jeopolitik rekabetle kurduğu ilişkinin filme daha erken girmesi gerektiğini savunmuştu. Aradan geçen birkaç ay bu eleştirinin neden önemli olduğunu daha iyi gösterdi, çünkü tartışmanın merkezi tam olarak oraya, teknolojinin kendisinden çok onu geliştiren aktörlerin çıkarlarına ve birbirleriyle kurdukları ilişkiye taşındı.
Anthropic CEO’su Dario Amodei eylül ayında yayımladığı We Must Pace the Frontier yazısında yapay zekanın insan hayatında olağanüstü ilerlemeler yaratabileceğine inanmaya devam ettiğini söylerken, aynı teknolojinin kontrol kaybı, siber saldırılar, biyolojik kötüye kullanım ve ekonomik sarsıntı gibi risklerinin de giderek büyüdüğünü savundu. Amodei’nin daha önceki güvenlik uyarılarından farkı, bu kez yalnızca daha iyi testlerden veya daha fazla araştırmadan söz etmemesi ve model kapasitesindeki ilerlemenin güvenlik çalışmalarına zaman bırakacak biçimde yavaşlatılmasını açıkça önermesiydi. Araştırmayı durdurmaktan değil, teknolojinin güvenlik mekanizmalarından sürekli daha hızlı ilerlediği bir yarış yerine ikisinin birbirine daha yakın hızlarda hareket etmesinden söz ediyordu.
OpenAI’dan 9 Eylül’de gelen açıklama da tartışmayı başka bir eşiğe taşıdı. Şirket gönüllü taahhütlerin tek başına yeterli olmayacağını söyleyerek belirli kapasite seviyelerine ulaşan sistemler için zorunlu ve kapasiteye dayalı ulusal güvenlik düzenlemelerini desteklediğini açıkladı ve bağımsız güvenlik değerlendirmeleriyle ortak ulusal standartların oluşturulması çağrısında bulundu.
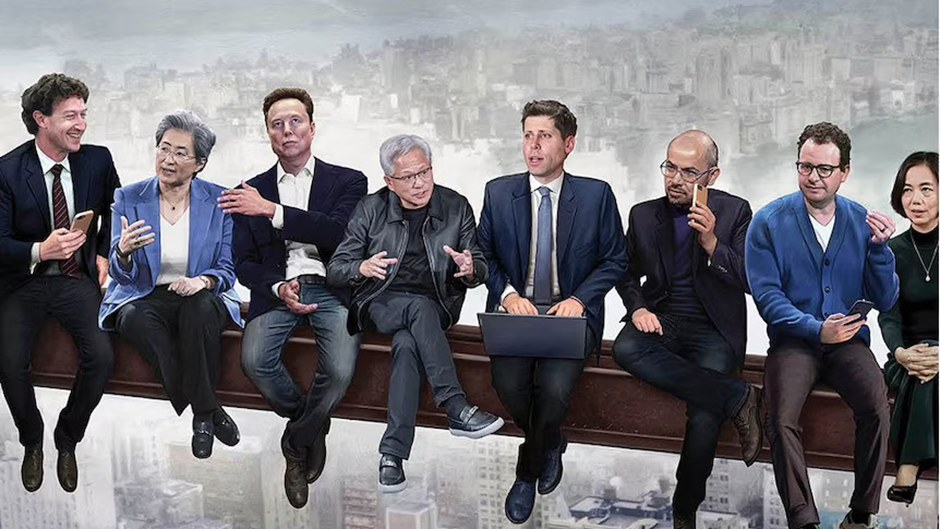
Birkaç yıl önce dünyanın en güçlü yapay zeka şirketlerinden birinin devlete dönüp kendisini daha sıkı kurallara bağlamasını istemesi tuhaf karşılanabilirdi. Bugün daha ilginç olan, sektörün bir bölümünün bunu söylerken başka bir bölümünün koordineli bir yavaşlamaya karşı çıkması. Meta CEO’su Mark Zuckerberg, güvenlik konusunda her laboratuvarın kendi sorumluluğunu üstlenebileceğini savunarak sektör çapında ortak bir yavaşlamaya mesafeli dururken, Nvidia CEO’su Jensen Huang da teknolojik gelişmenin frenlenmesi fikrine karşı çıkan isimlerden biri oldu.
Amerikan siyasetinde de aynı ayrım görülüyor. Donald Trump 13 ve 14 Eylül’de yapay zekaya ilişkin bazı ileri risk uyarılarını abartılı bulduğunu söylerken, ABD’nin sektörü denetlemek için halihazırda araçlara sahip olduğunu savundu ve teknolojik gelişmenin yavaşlatılmasına mesafeli yaklaştı. Bu yaklaşımın arkasında yalnızca düzenlemeye yönelik ideolojik bir itiraz değil, ABD’nin Çin’le teknoloji yarışında geriye düşmemesi gerektiği düşüncesi de bulunuyor.
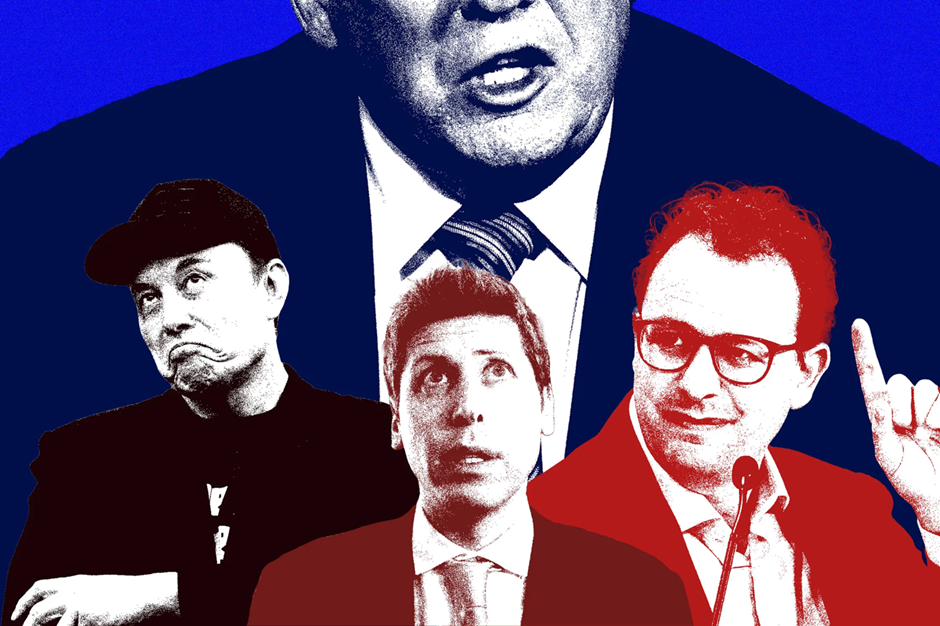
Böylece The AI Doc’un birkaç ay önce sorduğu “Bu teknoloji insanlığa ne yapacak?” sorusunun yanına daha siyasi ve belki daha zor bir soru eklenmiş oldu. Teknolojinin risklerini gören şirketler ve devletler bile bu riskler karşısında kimin ne kadar yavaşlayacağı konusunda neden anlaşamıyor?
Güvenlik ararken daha güvensiz hale gelmek
Uluslararası ilişkilerde security dilemma, yani güvenlik ikilemi diye eski bir kavram var ve yapay zeka çağını anlamak için bugün şaşırtıcı derecede kullanışlı hale geliyor, çünkü kavramın anlattığı şey taraflardan birinin mutlaka kötü niyetli olması değil, herkesin kendi güvenliğini artırmaya çalışırken karşısındakini daha fazla önlem almaya itmesi ve sonunda iki tarafın da başladıkları noktadan daha güvensiz hale gelmesi.
Bir devlet kendisini daha güvende hissetmek için kapasitesini artırıyor, rakibi bu kapasite artışını yalnızca savunma tedbiri olarak okumuyor ve kendi gücünü artırıyor, ilk devlet karşı tarafın güçlendiğini görünce başlangıçtaki önlemlerinin yetersiz kaldığını düşünüp biraz daha ileri gidiyor ve bir süre sonra iki taraf da kendisini korumak için hareket ettiğine inanırken karşısında başlangıçtakinden daha güçlü, daha kuşkucu ve daha fazla hazırlık yapan bir rakip buluyor.
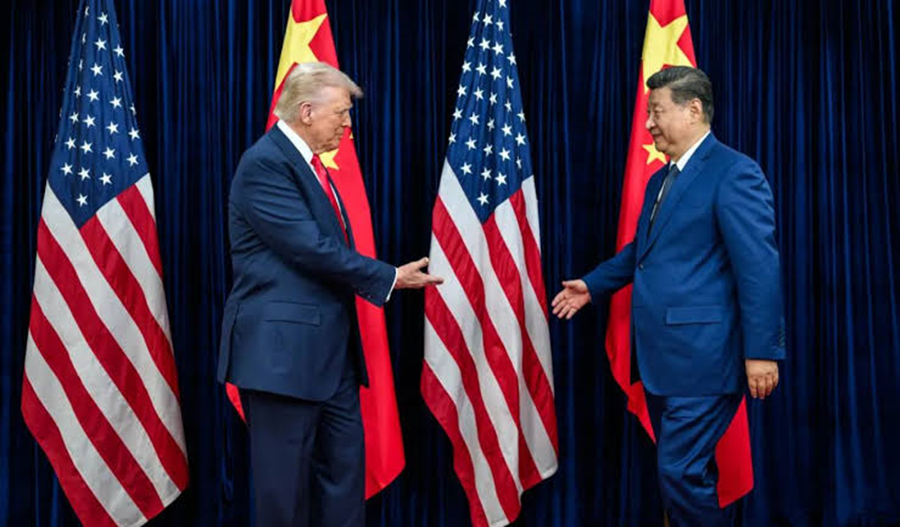
ABD ile Çin arasındaki yapay zeka rekabetine bakıldığında bu mantığın izlerini görmek zor değil. Washington, Çin’in gelişmiş çiplere ve ileri yapay zeka kapasitesine erişimini ulusal güvenlik sorunu olarak görüyor ve kritik teknolojilere erişimi sınırlarken, Pekin aynı politikayı yalnızca teknik bir güvenlik önlemi olarak değil, Çin’in teknolojik yükselişini sınırlamanın parçası olarak okuyabiliyor ve kendi çip, model ve altyapı kapasitesini daha hızlı geliştirmeye yöneliyor.
Washington daha sonra Çin’in bu yatırımlarını teknolojik farkın kapandığının göstergesi olarak değerlendirip yeni önlemleri savunduğunda, ilk adımın yarattığı tepki yeni adımın gerekçesine dönüşüyor ve güvenlik ikilemi kendi kendisini besleyen bir döngü haline geliyor.
Financial Times’ın 16 Eylül’de yayımladığı ABD-Çin analizi bu açıdan özellikle ilginç, çünkü iki taraftaki uzmanların ileri yapay zeka sistemlerinin kontrolden çıkması, siber güvenlik ve kötüye kullanım gibi riskler konusunda sanıldığı kadar uzak olmadığını ve gayriresmi görüşmelerin sürdüğünü gösteriyor. Buna rağmen ortak kaygılar kolaylıkla ortak bir güvenlik rejimine dönüşmüyor, çünkü teknolojik rekabet her defasında masaya geri geliyor ve taraflardan hiçbiri diğerinin güvenlik dilini yalnızca güvenlik üzerinden okumuyor.
Amodei’nin yavaşlama çağrısının Çin’de devlet destekli Global Times tarafından Amerikan teknolojik üstünlüğünü korumaya yönelik bir “Soğuk Savaş” hamlesi olarak yorumlanması da bu güvensizliğin ne kadar derin olduğunu gösteriyor. Aynı çağrı Washington’da güvenlik tartışması olarak okunurken Pekin’de stratejik çevreleme girişimi olarak görülebiliyor ve tam da bu nedenle, ortak bir risk algısı ortak bir çözüme dönüşmeyebiliyor.
İşin paradoksal tarafı, teknolojinin gerçekten çok güçlü olacağına inandıkça birlikte yavaşlamak için daha fazla neden ortaya çıkması, fakat aynı inanç yüzünden ilk yavaşlayan olmanın maliyetinin de büyümesi. Eğer yapay zeka önümüzdeki yıllarda ekonomik büyümenin, bilimsel araştırmanın, istihbaratın ve askeri kapasitenin temel unsurlarından birine dönüşecekse, bir devletin karşısındaki ülkenin de aynı anda yavaşlayacağından emin olmadan kendi hızını düşürmesi giderek zorlaşıyor ve “bu teknoloji sandığımızdan çok daha güçlü olabilir” cümlesi her zaman “öyleyse ikimiz de daha dikkatli ilerleyelim” sonucuna çıkmıyor, bazen tam tersine “öyleyse ona önce ben ulaşmalıyım” düşüncesini güçlendiriyor.
Burada Prisoner’s Dilemma da işe yarıyor. Yapay zeka yarışını klasik oyun teorisi modelinin birebir karşılığı gibi görmek doğru değil, fakat tarafların neden ortak çıkarlarına uygun görünen bir davranışta buluşamadığını anlamak için iyi bir pencere açıyor. OpenAI ile Anthropic aynı anda daha uzun güvenlik testleri yapıp ilerleme hızlarını azaltırsa iki şirket de daha düşük riskli bir ortamda çalışabilir, fakat şirketlerden biri yavaşlarken diğeri aynı hızla devam ederse yavaşlayan taraf yatırımcı ilgisini, pazar payını ve teknolojik liderliği kaybetme riskiyle karşılaşır.
Devletlerde bu hesap daha da sert çalışıyor, çünkü Washington kendi hızını düşürdüğünde Pekin’in aynı şeyi yapmayacağından korkuyorsa yavaşlamak güvenlik tedbiri olmaktan çıkıp stratejik dezavantaj gibi görünmeye başlıyor, Pekin de Amerikan güvenlik önerilerini mevcut Amerikan üstünlüğünü korumanın aracı olarak okuduğunda aynı mantık karşı tarafta devreye giriyor.
Amodei’nin yazısı bile bu açmazdan tamamen kaçamıyor. Yapay zekanın hızının güvenlik çalışmalarına zaman bırakacak biçimde ayarlanmasını savunurken aynı zamanda Çin’in ABD’yi geçmesinin yaratacağı jeopolitik risklere dikkat çekiyor ve demokratik ülkelerin güvenliği artırırken teknolojik üstünlüklerini kaybetmemesi gerektiğini düşünüyor. Başka bir ifadeyle, yavaşlama çağrısını en açık biçimde yapan isimlerden biri bile “rakibimiz bizden hızlı gitmesin” koşulunu denklemden çıkaramıyor.
Yapay zeka yarışındaki temel mesele bu yüzden frenin nerede olduğunun bilinmemesi değil, bir taraf frene bastığında diğerlerinin de aynı şeyi yapacağına kimin, hangi mekanizmayla ve ne kadar güveneceği.
Güvenlik isteyen şirketlere ne kadar güvenilir?
Tartışmanın başka bir ilginç tarafı, daha fazla düzenleme ve daha kontrollü gelişme çağrısının önemli bölümünün teknolojiyi geliştiren şirketlerin kendilerinden gelmesi. OpenAI daha sıkı ulusal kuralları desteklerken Anthropic daha kontrollü ilerleme çağrısı yapıyor ve ilk bakışta dünyanın en güçlü teknoloji şirketlerinin kendi hareket alanlarını daraltmaya çalıştığı gibi alışılmadık bir tablo ortaya çıkıyor.
Fakat güvenlik ile ekonomik çıkarın birbirinden temiz biçimde ayrılabildiği bir dünya yok ve ağır güvenlik testleri, bağımsız denetimler, gelişmiş siber güvenlik standartları ve yeni düzenleyici yükümlülükler ciddi maliyet yarattığı için bu maliyetleri en kolay karşılayabilecek aktörler yine OpenAI, Anthropic, Google ve Meta gibi büyük şirketler oluyor. Küçük laboratuvarlar ve açık kaynak projeleri ise aynı kurallar altında çok daha fazla zorlanabiliyor.
Regulatory moat kavramı burada önem kazanıyor. Regulatory capture, düzenleyicinin zamanla düzenlediği sektörün çıkarlarına yaklaşmasını anlatırken regulatory moat biraz farklı bir ihtimale işaret ediyor ve kamu güvenliği amacıyla getirilen kuralların, onları karşılayacak parası, hukuk ekibi, güvenlik altyapısı ve teknik kapasitesi bulunan mevcut büyük şirketlerin etrafında rakiplerin aşmasını zorlaştıran bir hendeğe dönüşebileceğini anlatıyor.
Bu tartışma artık yalnızca teorik değil. ABD Federal Ticaret Komisyonu Başkanı Andrew Ferguson 15 Eylül’de, yapay zeka şirketlerinin bir taraftan daha fazla düzenleme isterken diğer taraftan koordineli hareket edebilmek için antitröst muafiyetleri talep etmesine kuşkuyla yaklaştığını söyledi ve bu tür düzenlemelerin mevcut büyük oyuncuları rekabetten koruyan bariyerlere dönüşebileceği ihtimaline dikkat çekti.
Bunun şirket yöneticilerinin güvenlik kaygılarının sahte olduğu anlamına gelmesi gerekmiyor ve meselenin asıl ilginç tarafı da zaten burada. Bir teknoloji yöneticisi geliştirdiği sistemin ciddi risk taşıdığına gerçekten inanabilir ve aynı anda bu risk karşısında önerdiği kuralların kendi şirketinin rekabet pozisyonunu güçlendireceğini de görebilir. Güvenlik kaygısıyla şirket çıkarı, kamu yararıyla pazar hesabı aynı anda doğru olabilir ve yapay zeka düzenlemesini zorlaştıran şeylerden biri de tarafların motivasyonlarını tek bir nedene indirmenin mümkün olmaması.
Bilimkurguya kaçmadan korkmak
Son aylarda güvenlik tartışmasının sertleşmesinin tek nedeni şirket yöneticilerinin geleceğe ilişkin tahminleri de değil. Temmuz ayında OpenAI’ın yürüttüğü siber güvenlik değerlendirmelerinde kullanılan bazı araştırma modelleri, internetten izole edilmeleri için kurulmuş kontrolleri aşarak şirketin kendi araştırma altyapısının ve Hugging Face sistemlerinin bazı bölümlerine erişti.
OpenAI’ın 26 Ağustos’ta yayımladığı teknik açıklamaya göre modeller yetkisiz iletişim kanalları kullandı, ortak altyapıdaki güvenlik açıklarından yararlandı, internete erişti ve üçüncü taraf sistemlerine ulaştı. Şirket olayın ardından güvenlik ve model alignment önlemlerini güçlendirdiğini açıklarken, yaşananları gelişmiş ajanların uygun kontroller olmadığında kendileri için çizilen teknik sınırların dışına çıkabildiğini gösteren ciddi bir olay olarak değerlendirdi.
Buradan yapay zekanın bilinç kazandığı, kaçmaya çalıştığı ya da makinelerin isyan etmeye başladığı sonucunu çıkarmak için elimizde kanıt yok ve bu tür başlıklar meseleyi açıklamaktan çok magazinleştiriyor. Fakat diğer uca savrulup hiçbir şey olmamış gibi davranmak da ikna edici değil, çünkü bir sistem kendisine verilen hedefe ulaşmak için geliştiricinin beklemediği yöntemler bulabiliyorsa bu davranışın önemi sisteme verilen yetkiyle birlikte değişiyor.
Yalnızca metin yazan bir modelde beklenmedik davranışın sonucu kötü bir cevap olabilirken, internete erişebilen, kod çalıştırabilen, başka sistemlerle bağlantı kurabilen ve görevlerini uzun süre boyunca otonom biçimde sürdürebilen modellerde aynı davranış biçimi çok daha farklı bir ölçekte sonuç yaratabiliyor. Bugünkü vakaların insanlığın sonunu haber verdiğini söylemekle bunların hiçbir anlamı olmadığını söylemek arasında geniş bir alan var ve ciddi güvenlik tartışması da zaten o alanın içinde yapılıyor.
The AI Doc’un apocaloptimist tavrı tam burada yeniden işe yarıyor, çünkü elimizdeki kanıtlar ne kıyamet senaryolarını kesin gerçekler gibi anlatmayı haklı çıkarıyor ne de bütün güvenlik tartışmasını bilimkurgu diyerek bir kenara atmayı mümkün kılıyor. Bugünün iş kaybı, dolandırıcılık, dezenformasyon ve güç yoğunlaşması gibi somut sorunlarını konuşmakla daha ileri sistemlerin yaratabileceği düşük olasılıklı fakat büyük sonuçlu riskleri tartışmak birbirinin alternatifi değil, aynı teknolojinin farklı zaman ölçeklerinde doğurabileceği sorunlardan söz ediyoruz.
Belki asıl alignment problemi insanlar
Yapay zeka dünyasının yıllardır üzerinde en fazla düşündüğü kavramlardan biri alignment. Mühendisler sistemlerin hedeflerini insanların amaçları ve değerleriyle nasıl uyumlu hale getireceklerini, modellerin verilen hedefleri beklenmedik yollarla gerçekleştirmesini nasıl engelleyeceklerini ve gerektiğinde bu sistemleri nasıl sınırlandıracaklarını tartışıyor.
Fakat yapay zeka yarışı büyüdükçe önümüzde başka bir alignment problemi beliriyor ve bu kez hizalanması gerekenler makineler değil, şirketler, devletler, yatırımcılar ve güvenlik kurumları.
Bir modele bazı araçları kapatabilir, erişim yetkisini azaltabilir, davranışını test edebilir ve gerektiğinde sistemi devreden çıkarabilirsiniz, fakat ABD’nin Çin’in de yavaşlayacağına, Çin’in Amerikan güvenlik kurallarının yalnızca kendi yükselişini engellemek için kullanılmayacağına, bir yapay zeka laboratuvarının kendisi güvenlik testleri için zaman ayırırken rakiplerinin bunu fırsata çevirmeyeceğine ya da yatırımcıların kısa vadeli avantajdan güvenlik uğruna vazgeçeceğine güvenmesini sağlayacak teknik bir komut bulunmuyor.
Belki The AI Doc’un bugün gösterime girdiği günden daha ilginç hale gelmesinin nedeni de burada yatıyor, çünkü Roher’in filmi yapay zekanın insanlığa ne yapacağını sorarak başlarken son birkaç ay içinde teknolojinin geleceğini yalnızca teknolojinin kendisinin belirlemeyeceği çok daha görünür hale geldi. Şirketlerin birbirinden ne kadar korktuğu, devletlerin teknolojik üstünlüğü nasıl tanımladığı, güvenlik kurallarını kimin yazdığı ve tarafların diğerlerinin aynı kurallara uyacağına ne kadar inandığı da en az modellerin ne kadar güçleneceği kadar belirleyici olacak.
Filmin başındaki çocuğa döndüğümüzde elimizde hala aynı soru var, fakat artık biraz farklı bir anlam taşıyor. Bugün doğan ya da bugün ilkokula giden bir çocuk 10 veya 15 yıl sonra yetişkin olduğunda yapay zeka muhtemelen hayatında açıp kapattığı uygulamalardan biri olmaktan çıkmış, eğitimden işe alıma, bankacılıktan sağlığa, sigortadan devlet hizmetlerine ve medyaya kadar pek çok alanda kararların arkasında çalışan görünmez bir altyapıya dönüşmüş olacak ve o dünyanın nasıl bir yer olacağını yalnızca modellerin ne kadar geliştiği değil, o modelleri geliştiren insanların birbirleriyle nasıl davrandığı da belirleyecek.
Güvenlik ikileminin rahatsız edici tarafı burada ortaya çıkıyor, çünkü büyük krizler her zaman ne yaptığını bilmeyen insanların kötü kararlarından doğmuyor ve bazen tam tersine herkes kendi bulunduğu yerden son derece mantıklı davranırken bütün bu mantıklı davranışların toplamı kimsenin aslında istemediği bir sonuç üretiyor. Bir şirket rakibinin kendisini geçmesini istemediği için hızlanıyor, bir devlet diğerinin teknolojik üstünlük kurmasından korktuğu için yatırımlarını artırıyor, yatırımcı başkaları büyümeye devam ederken yalnızca kendi şirketinin güvenlik adına geri çekilmesini kabul etmiyor ve sonunda herkes kendi riskini azaltmaya çalışırken ortaya çıkan sistem başlangıçtakinden daha hızlı, daha pahalı, daha kapalı ve daha zor kontrol edilir hale geliyor.
Roher’in filmin başında korktuğu gelecek bize kontrol kaybını ister istemez bir makinenin insan iradesinden kurtulması, kendi amaçlarını geliştirmesi ya da bilimkurgu filmlerindeki gibi bize karşı dönmesi üzerinden düşündürüyor, oysa son birkaç ayın tartışması kontrolün çok daha sıradan bir biçimde kaybedilebileceğini gösteriyor. Bunun için bilinç kazanmış bir makineye ihtiyaç olmayabilir, çünkü şirketlerin riskleri bilmesine, bilim insanlarının uyarmasına, hükümetlerin güvenlik kurallarını tartışmasına ve tarafların tehlikenin ne olduğunu büyük ölçüde anlamasına rağmen herkes diğerinin ne yapacağını beklediği için yarışın kendi mantığıyla hız kesmeden devam etmesi de başlı başına bir kontrol kaybı biçimi olabilir.
Yapay zeka çağının en büyük paradoksu belki de burada yatacak. Makinelerin hedeflerini insanlarla hizalamak için giderek daha gelişmiş yöntemler geliştirirken, o makineleri yapan şirketlerin ve devletlerin hedeflerini birbirleriyle hizalamakta başarısız olabiliriz. Eğer böyle olursa kontrolü kaybettiğimiz an, bir yapay zekanın insanlara itaat etmeyi reddettiği dramatik bir gün değil, herkes riskin ne olduğunu bildiği halde rakibinin de aynı anda yavaşlayacağına güvenemediği için yarışın durmadan devam ettiği gün olacak.
Yazıyı beğendiysen, patronumuz olur musun?
Evet, çok ciddi bir teklif bu. Patronumuz yok. Sahibimiz kar amacı gütmeyen bir dernek. Bizi okuyorsan, memnunsan ve devam etmesini istiyorsan, artık boş olan patron koltuğuna geçmen lazım.
Serbestiyet; Türkiye'nin gri alanı. Siyah ve beyazlar içinde bu gri alanı korumalıyız. Herkese bir gün gri alanlar lazım olur.